
Шпаргалка для пентеста в виде интерактивной карты
Репозиторий давно не обновлялся
Последнее обновление было 1 год назад.
Бывало у вас такое: сидите перед терминалом, nmap выдал пачку открытых портов, а в голове пустота? Вроде знаешь теорию, читал райтапы, но в моменте сложно сообразить, за что хвататься первым делом. Нужно проверить SMB, поковырять веб-форму или сразу искать известные CVE для устаревшей версии Apache?
В таких ситуациях спасают не громоздкие учебники, а простые визуальные схемы. Репозиторий pentestmindmap как раз решает эту проблему. Автор собрал базовые шаги пентеста, подготовки к сертификациям вроде OSCP или CEH и упаковал всё в интерактивный граф.
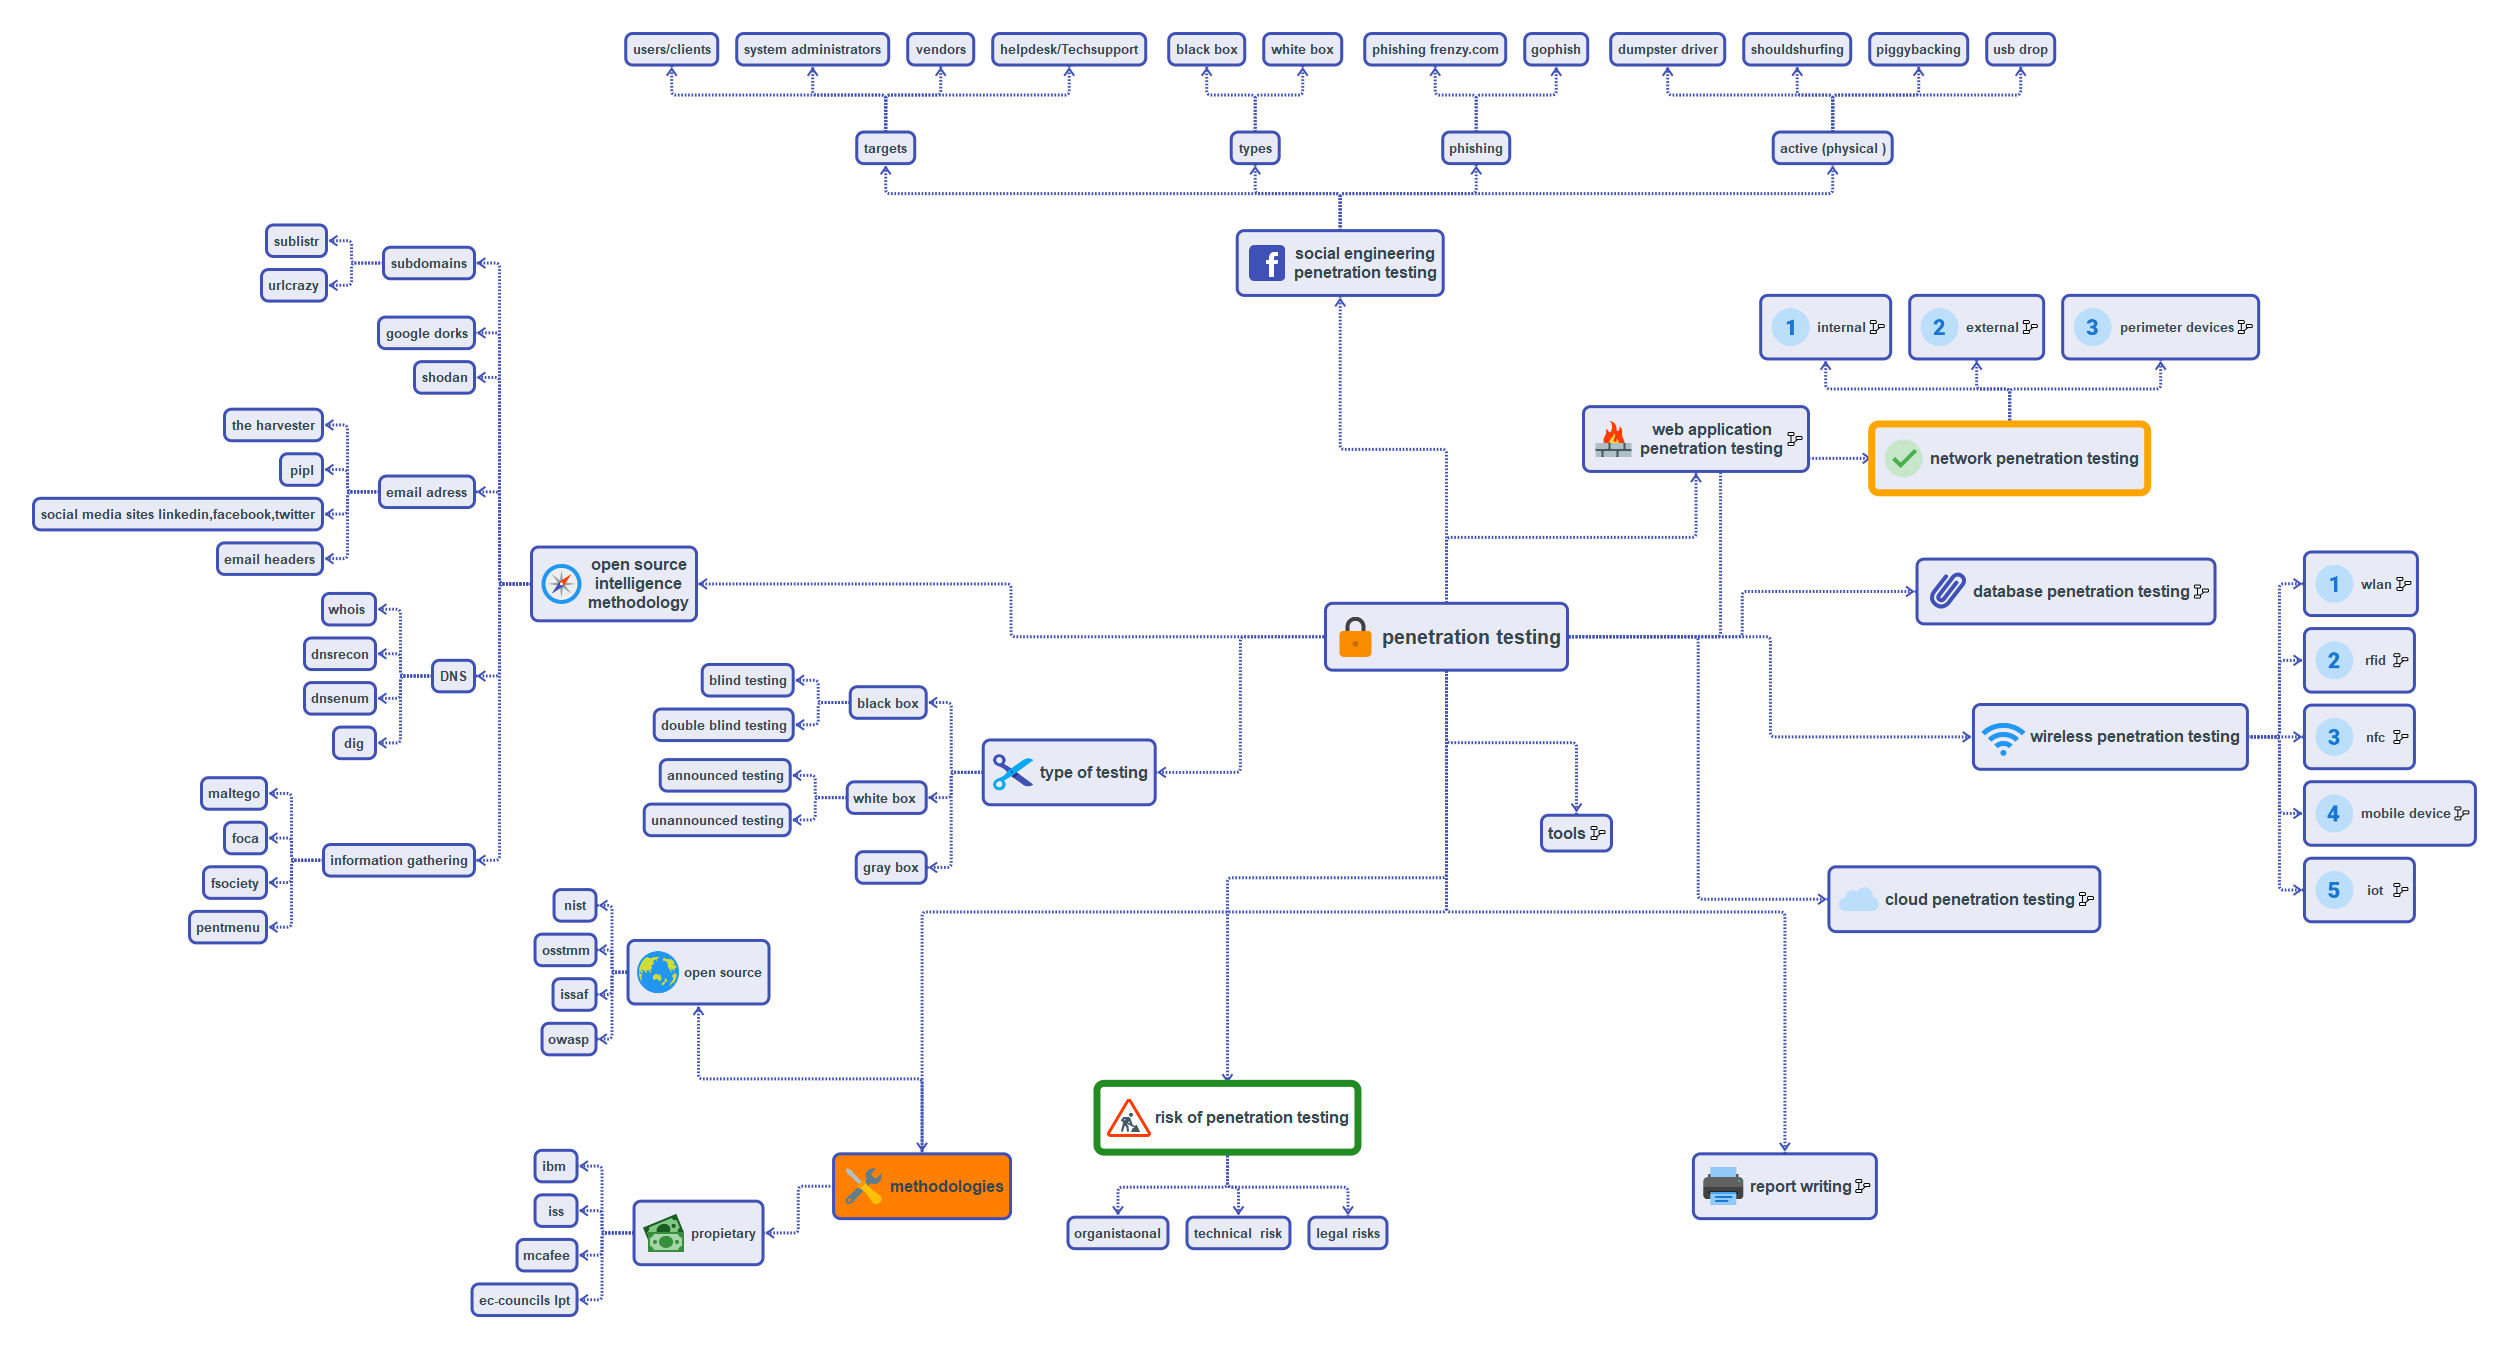
Что внутри проекта
По сути, перед нами веб-страница со структурированным деревом сценариев тестирования на проникновение. Проект живёт прямо на GitHub Pages, так что клонировать репозиторий или разворачивать локальное окружение необязательно, хотя при желании статику можно утащить к себе в офлайн.
README у проекта максимально лаконичный, автор не стал расписывать километры текста. Вся суть заложена в самой интерактивной карте, которая разбивает процесс аудита на логические ветки:

- Сбор информации и разведка (OSINT, сканирование портов, поиск поддоменов)
- Анализ уязвимостей и сервисов (веб-приложения, базы данных, сетевые службы)
- Эксплуатация и получение начального доступа
- Повышение привилегий в Linux и Windows системах
Карта помогает не потерять нить исследования. Когда вы сканируете хост, легко закопаться в одну тупиковую ветку и забыть проверить банальный анонимный вход по FTP или стандартные креды от панели управления.
Как устроена техническая часть
Здесь нет сложных фреймворков, бекенда или тяжелых бандлов. Репозиторий состоит из базового HTML, CSS и JavaScript.
Для отрисовки графа используются легковесные библиотеки визуализации деревьев. Узлы можно сворачивать и разворачивать кликом мыши, чтобы не перегружать экран лишней информацией. Если вы хотите развернуть копию локально без интернета, достаточно забрать репозиторий через git:
git clone https://github.com/5bhuv4n35h/pentestmindmap.git
cd pentestmindmap
# открываем index.html в любом браузере
open index.html
Такая простота радует. Файлы весят пару мегабайт, ничего не сломается от обновления версий Node.js или смены зависимостей в npm.
Где эта карта реально пригодится
Пентест состоит из рутины чуть больше, чем полностью. Карта закрывает несколько понятных задач:
- Подготовка к сертификациям. Если вы готовитесь к OSCP, eJPT или CEH, вам нужна чёткая методология в голове. Экзаменаторы любят ловить студентов на невнимательности, когда очевидный вектор пропускают из-за спешки. Дерево шагов работает как страховочная сетка.
- Чек-лист для соревнований CTF. На соревнованиях время ограничено. Когда команда упирается в тупик на сложном таске, открытая перед глазами схема помогает быстро пробежаться по нестандартным вариантам.
- Обучение джунов. Новичкам в информационной безопасности сложно удержать в памяти все утилиты. Карта наглядно связывает конкретный сервис (например, RPC или SNMP) с последовательностью действий для его проверки.
Конечно, проект не заменит полноценную практику на площадках вроде Hack The Box или TryHackMe. Это просто удобный конспект, разложенный по полочкам.
Плюсы и ограничения
Главный плюс — наглядность. Вместо двадцати открытых вкладок со шпаргалками по разным портам у вас есть единое полотно.
Минусы у проекта тоже есть. Автор давно не обновлял содержимое глубоких веток, поэтому некоторые современные техники работы с Active Directory или облачной инфраструктурой (AWS, Azure) там не отражены в деталях. Если вам нужны узкоспециализированные атаки на современные фреймворки, карту придётся дополнять самостоятельно. Благо, код открыт, и добавить свои узлы в JSON или структуру разметки не составляет труда.
Стоит ли смотреть
Если вы занимаетесь этичным хакингом, администрируете инфраструктуру или просто хотите понимать, как атакующие исследуют периметр сети — добавьте интерактивную страницу проекта в закладки.
Она не сделает из вас гуру за один вечер, но точно выручит в момент, когда вы застрянете на этапе разведки и будете мучительно вспоминать, что ещё можно выжать из открытого 445 порта. Открыли карту, пробежались глазами по веткам, нашли пропущенный шаг и пошли тестировать дальше.
