
Hetty - бесплатный инструмент для пентеста, который стоит попробовать
Знакомо ли вам чувство, когда нужно протестировать безопасность веб-приложения, а лицензия на Burp Suite Pro слишком дорога для личного использования? Голландский разработчик Дэвид Стотин создал открытую альтернативу — инструмент Hetty, который уже собрал почти 8 тысяч звезд на GitHub.
Что такое Hetty?
Hetty — это HTTP-инструментарий для исследования безопасности с открытым исходным кодом. Проще говоря, это швейцарский нож для:
- Пентестеров
- Исследователей безопасности
- Участников bug bounty программ
- Разработчиков, тестирующих свои API
Проект активно развивается и позиционируется как альтернатива коммерческим решениям вроде Burp Suite Pro.
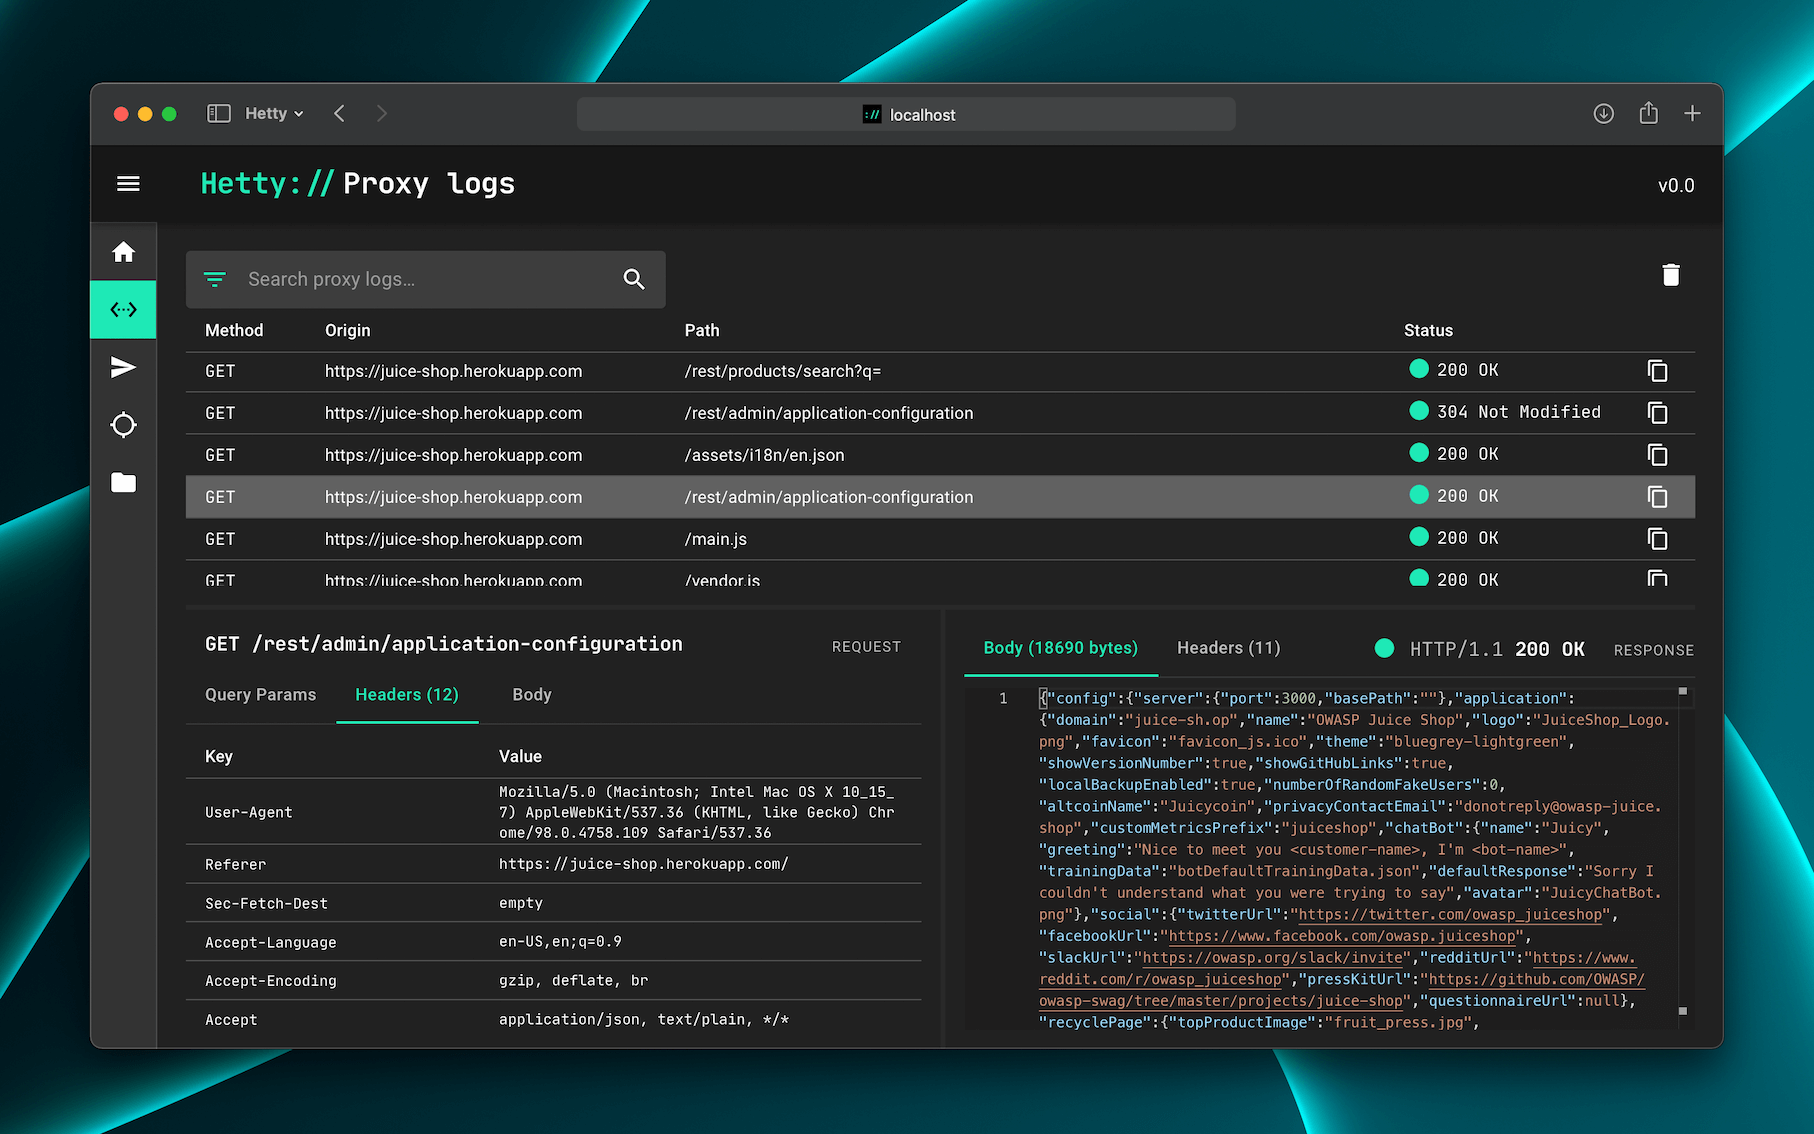
5 причин обратить внимание на Hetty
-
MITM-прокси с продвинутым поиском

- Перехватывает HTTP-трафик
- Позволяет анализировать запросы и ответы
- Имеет мощную систему фильтрации и поиска по логам
-
Встроенный HTTP-клиент
- Можно создавать и редактировать запросы вручную
- Повторно отправлять перехваченные запросы
- Удобно для тестирования уязвимостей
-
Перехват и модификация трафика
- Возможность останавливать запросы/ответы для ручного редактирования
- Полезно для тестирования обработки ошибок
-
Работа с областями (Scope)
- Позволяет организовать работу над разными проектами
- Автоматически фильтрует «лишний» трафик
-
Удобный веб-интерфейс
- Не нужно устанавливать тяжелые IDE
- Доступен из любого браузера
- Хранит данные локально в SQLite
Технические особенности
Написано на Go, что обеспечивает:
- Кроссплатформенность (Windows, macOS, Linux)
- Быструю работу
- Простую установку (есть версии под brew, snap и scoop)
Архитектура включает:
- HTTP-сервер
- MITM-прокси
- GraphQL API
- Веб-интерфейс
Как начать использовать?
Установка займет буквально минуту:
# Для macOS
brew install hettysoft/tap/hetty

# Для Linux
sudo snap install hetty

# Для Windows
scoop bucket add hettysoft https://github.com/hettysoft/scoop-bucket.git
scoop install hettysoft/hetty
Или можно развернуть через Docker:
docker run -v $HOME/.hetty:/root/.hetty -p 8080:8080 \
  ghcr.io/dstotijn/hetty:latest
После запуска (hetty) интерфейс будет доступен на http://localhost:8080.
Практические кейсы
-
Тестирование API
- Анализ запросов мобильного приложения
- Поиск уязвимостей в веб-интерфейсах
-
Bug bounty
- Быстрое сканирование целей
- Документирование находок
-
Разработка
- Отладка сложных HTTP-взаимодействий
- Тестирование обработки ошибок
Что в планах разработки?
Автор активно дорабатывает проект. В бэклоге:
- Улучшение системы проектов
- Расширение возможностей перехвата
- Новые инструменты анализа
Вывод: стоит ли пробовать?
Hetty — отличный вариант, если вам нужно:
- Бесплатное решение для анализа HTTP-трафика
- Альтернатива дорогим коммерческим инструментам
- Простое, но мощное средство для пентеста
Пока проект не заменяет полностью Burp Suite Pro, но уже сейчас предлагает все необходимое для базового анализа безопасности. А учитывая активное развитие, определенно стоит добавить его в свой инструментарий.
💡 Попробуйте и расскажите о впечатлениях в сообществе Discord проекта!
