
CrowdSec — коллективная защита серверов в реальном времени

Представьте, что все ваши логи атак автоматически превращаются в защиту не только для вас, но и для тысяч других разработчиков по всему миру. Именно так работает CrowdSec — современная альтернатива Fail2Ban с элементами краудсорсинга.
Зачем миру ещё один инструмент безопасности?
За последний год количество кибератак выросло на 38%. Злоумышленники используют одни и те же IP-адреса для атак на разные сервера, но большинство систем защиты работают изолированно. CrowdSec решает эту проблему, объединяя усилия пользователей против общих угроз.
Что умеет CrowdSec?
1. Универсальный движок безопасности
Этот инструмент сочетает в себе:
- IDS/IPS — обнаружение и предотвращение вторжений
- WAF — защиту веб-приложений
Анализирует логи и HTTP-запросы, выявляя подозрительную активность вроде:

- Брутфорс атак
- Сканирования портов
- Web-сканирования
- И других известных векторов атак

2. Коллективный блоклист
Когда CrowdSec обнаруживает атаку на ваш сервер, он может автоматически добавить IP злоумышленника в общую базу. Взамен вы получаете доступ к списку блокировки, который пополняется другими участниками сообщества.
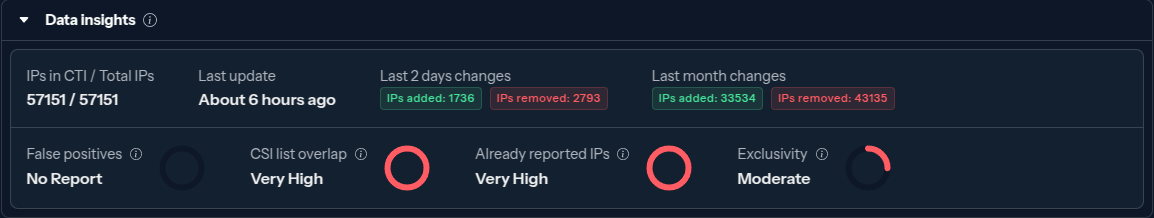
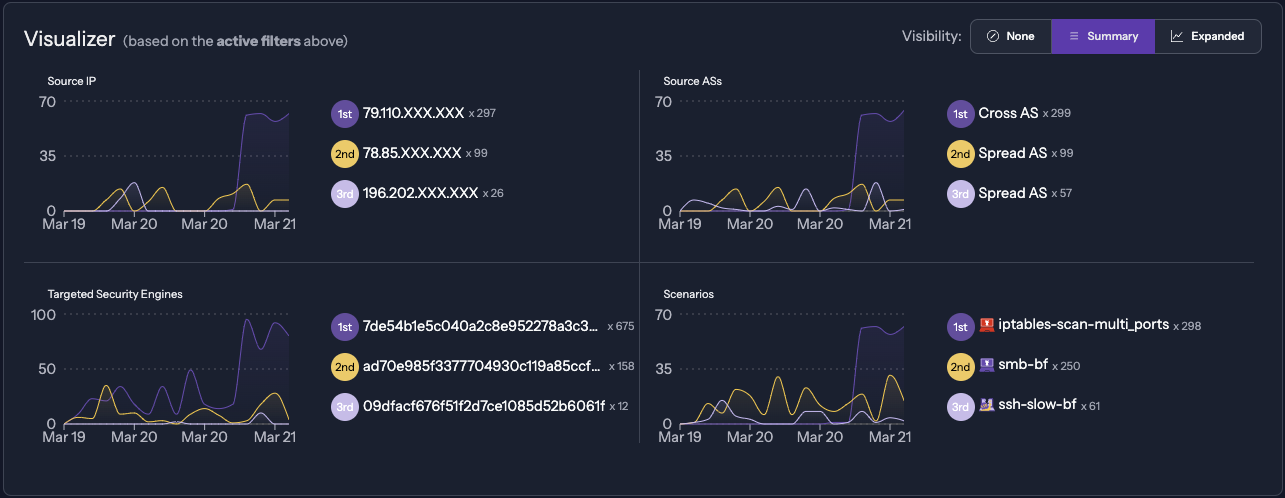
3. Мониторинг и автоматизация через Console
Для тех, кому нужно больше контроля, есть веб-консоль с визуализацией атак, управлением правилами и дополнительными функциями.
Как это работает технически?
- Агент CrowdSec анализирует логи сервисов (Nginx, Apache, SSH и др.)
- При обнаружении атаки IP добавляется в локальный блоклист
- При согласии пользователя информация анонимизированно попадает в общую базу
- Все участники сети получают обновления с новыми опасными IP
Где применять?
- Владельцы VPS: защита от брутфорса SSH и сканирований
- Администраторы веб-серверов: предотвращение DDoS и web-атак
- DevOps-инженеры: централизованный мониторинг безопасности в распределённых системах
- Разработчики SaaS: дополнительный уровень защиты API
Установка и начало работы
Поддерживаются все основные платформы:

Установка на Linux занимает 5 минут:
curl -s https://install.crowdsec.net | sh
cscli collections install crowdsecurity/sshd
systemctl enable --now crowdsec
Вывод: кому стоит попробовать?
CrowdSec особенно полезен:
- Малым и средним проектам без выделенного security-отдела
- Разработчикам, уставшим от ручного управления Fail2Ban
- Тем, кто хочет повысить безопасность без сложных настроек
Это редкий случай, когда open-source решение не только бесплатно, но и даёт доступ к коллективному опыту тысяч администраторов. Как говорится, один в поле — не воин, а вместе мы сможем перевесить хакеров числом.
