
Sn1per: Автоматизация пентеста и управление поверхностью атаки — ваш новый лучший друг в кибербезопасности
Представьте: вы — пентестер или специалист по безопасности, и перед вами стоит задача — просканировать целую инфраструктуру. Десятки, а то и сотни хостов, веб-приложений, сервисов. Ручной сбор информации, запуск каждого инструмента по отдельности, агрегация результатов... Звучит как кошмар, не правда ли? Время утекает сквозь пальцы, а риск что-то упустить растет с каждой минутой. Знакомая ситуация?
Что такое Sn1per и кому он нужен?
Именно для таких случаев и был создан Sn1per — настоящий швейцарский нож для автоматизированного пентестинга и управления поверхностью атаки. Это не просто еще один сканер, а целая платформа, которая собирает под своим крылом множество известных и мощных инструментов, автоматизируя рутину и позволяя вам сосредоточиться на главном: анализе и эксплуатации. Если вы занимаетесь Bug Bounty, аудитом безопасности, Red Teaming или просто хотите эффективно управлять поверхностью атаки вашей организации, Sn1per может стать вашим незаменимым помощником.
Ключевые возможности: Секреты эффективности Sn1per
Sn1per не просто запускает инструменты; он оркестрирует целый процесс, делая его быстрым и всеобъемлющим. Давайте посмотрим, что он умеет:
1. Автоматизация разведки и сканирования уязвимостей
Sn1per берет на себя всю черновую работу по сбору информации (OSINT), сканированию портов, обнаружению сервисов и поиску уязвимостей. Он может работать как с одиночными целями, так и с целыми подсетями, автоматически запуская цепочки инструментов и агрегируя результаты. Это как иметь целую команду младших аналитиков, работающих 24/7, но без необходимости платить им зарплату!

# Пример базового сканирования одной цели
sniper -t <TARGET>

# Сбор OSINT и расширенная разведка для цели
sniper -t <TARGET> -o -re
2. Гибкие режимы сканирования для любых задач
Проект предлагает множество режимов работы, каждый из которых заточен под определенные задачи. Это позволяет адаптировать подход к любой ситуации, от быстрого поверхностного взгляда до глубокого аудита:
- NORMAL: Выполняет базовое сканирование целей и открытых портов, используя как активные, так и пассивные проверки для оптимальной производительности.
- STEALTH: Быстрое сканирование одной цели с использованием преимущественно неинтрузивных методов, чтобы избежать блокировки WAF/IPS.
- WEB: Добавляет полное автоматическое сканирование веб-приложений (только порты 80/tcp и 443/tcp). Идеально подходит для веб-приложений, но может значительно увеличить время сканирования.
- AIRSTRIKE / NUKE: Массовое сканирование списка целей.
AIRSTRIKEбыстро перечисляет открытые порты/сервисы, аNUKEзапускает полный аудит нескольких хостов, указанных в текстовом файле. Идеально для аудита больших инфраструктур. - DISCOVER: Анализирует все хосты в подсети/CIDR (например,
192.168.0.0/16) и инициирует сканирование Sn1per против каждого хоста. Очень полезно для сканирования внутренних сетей.
3. Интеграция с ведущими инструментами безопасности
Sn1per не изобретает велосипед, а умело использует уже существующие и проверенные решения. Он интегрируется с такими гигантами, как Burpsuite Professional, OWASP ZAP, OpenVAS, Nessus, Metasploit, Shodan, Censys и многими другими. Это означает, что вы получаете мощь десятков инструментов, управляемых из одной точки, без необходимости вручную настраивать каждый из них. Представьте, сколько времени это экономит!
4. Комплексное управление поверхностью атаки (Attack Surface Management)
Помимо разовых сканирований, Sn1per позиционируется как платформа для управления поверхностью атаки. Он помогает обнаруживать скрытые активы, постоянно мониторить их на предмет новых уязвимостей и приоритизировать риски. Это критически важно для компаний, стремящихся поддерживать высокий уровень безопасности в условиях постоянно меняющейся инфраструктуры.
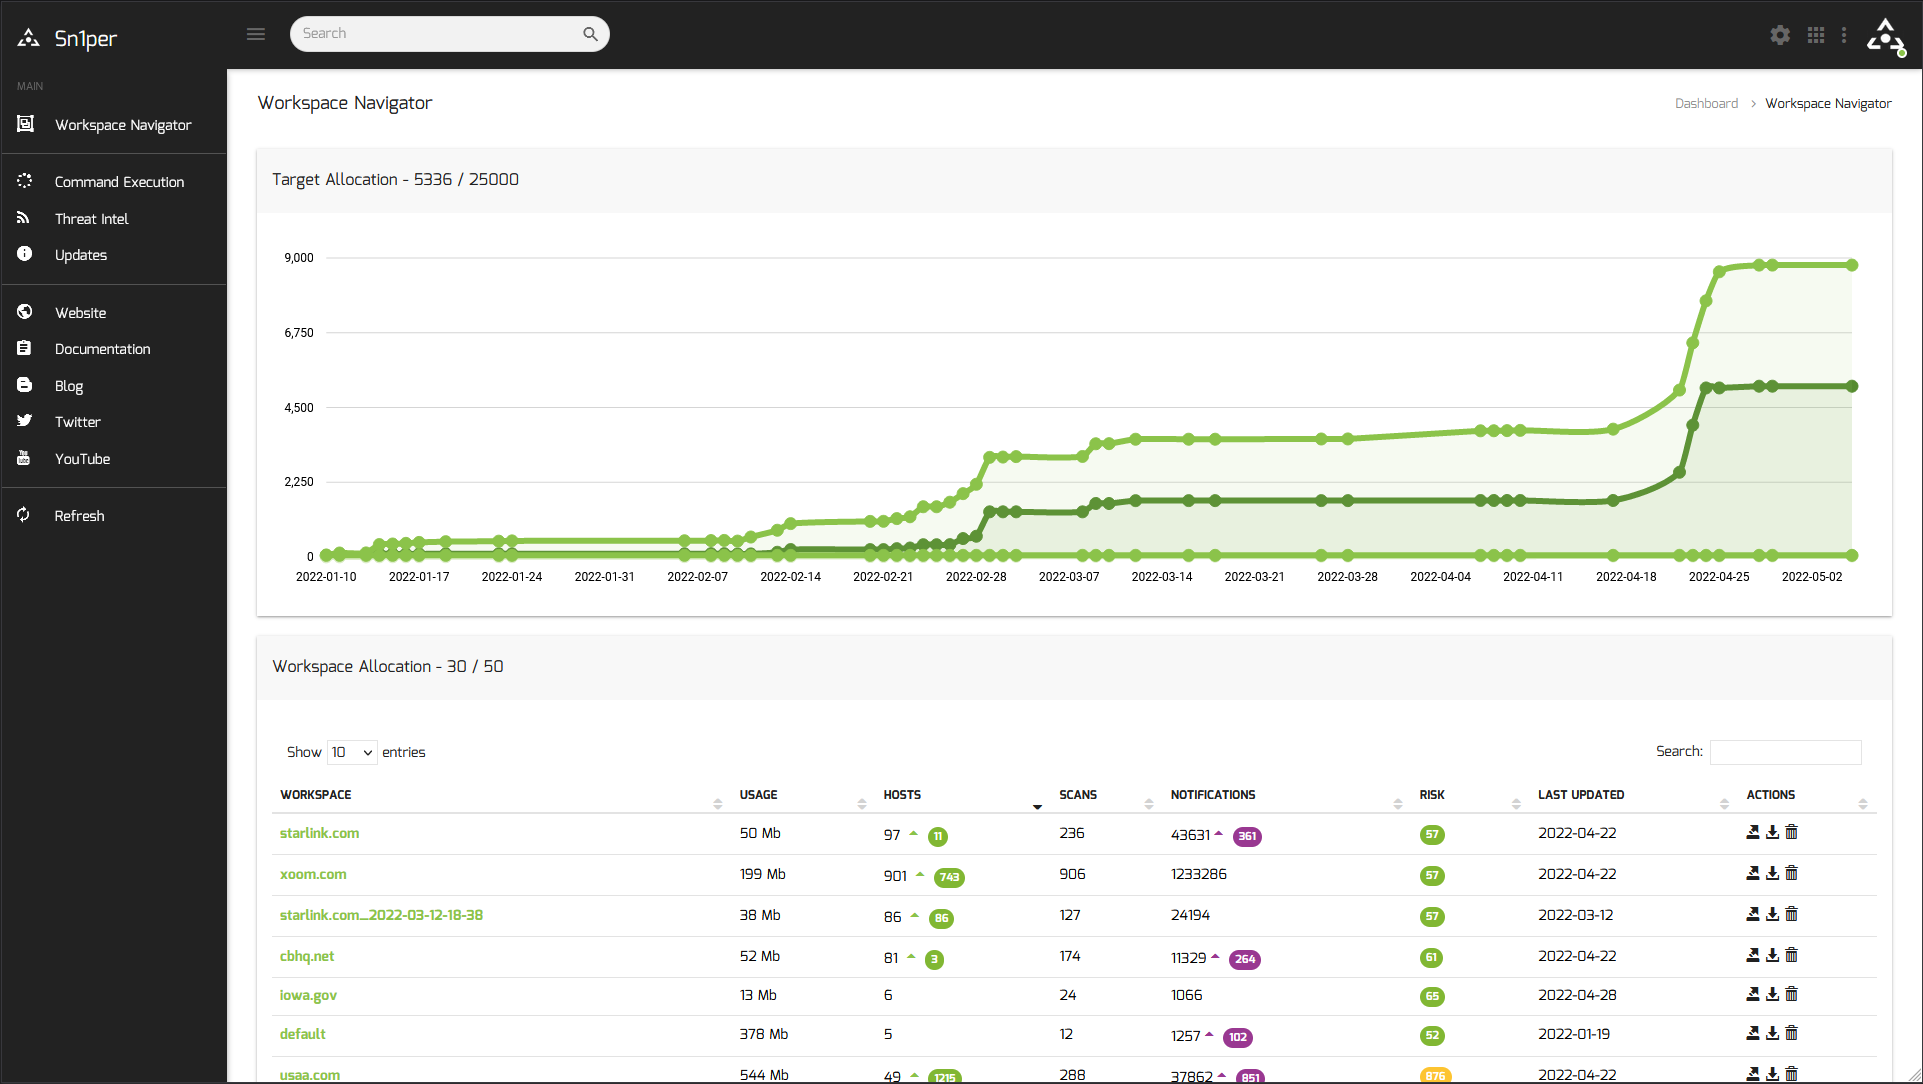 Изображение: Интерфейс Sn1per Enterprise, демонстрирующий навигатор рабочей области и обнаруженные хосты.
Технические детали: Как это работает?
Sn1per написан на Shell-скриптах, что делает его достаточно легковесным и гибким. Установка максимально проста и поддерживается на популярных дистрибутивах для пентестинга, таких как Kali, Ubuntu, Debian, Parrot Linux. Вам достаточно клонировать репозиторий и запустить установочный скрипт:
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
Для тех, кто предпочитает контейнеризацию, есть готовые Docker-образы на базе Kali Linux и BlackArch. Это отличный вариант для изоляции среды и быстрого развертывания:
# Установка через Docker Compose (Kali Linux-based)
sudo docker compose up
sudo docker run --privileged -it sn1per-kali-linux /bin/bash
А если вы работаете в облаке, Sn1per доступен даже как AWS AMI, что позволяет быстро развернуть его в облачной инфраструктуре и начать сканирование.
Практическое применение: Где Sn1per покажет себя?
Где же Sn1per может пригодиться в вашей повседневной работе?
- Начальная разведка (Reconnaissance): Быстрый и глубокий сбор информации о цели перед началом любого пентеста. Sn1per сделает всю грязную работу за вас.
- Bug Bounty: Автоматизация поиска низковисящих уязвимостей, чтобы сэкономить время на ручной анализ и сосредоточиться на более сложных находках.
- Аудит внутренней сети: Режим
DISCOVERпозволяет просканировать всю подсеть и выявить уязвимые хосты, которые могли быть упущены. - Непрерывный мониторинг: С помощью планировщика задач можно настроить регулярные сканирования, чтобы отслеживать изменения в поверхности атаки и оперативно реагировать на новые угрозы. Это проактивный подход к безопасности.
- Оценка безопасности веб-приложений: Специализированные режимы
WEB,WEBPORTHTTP,WEBPORTHTTPSиWEBSCANпредоставляют глубокий анализ веб-приложений, используя интегрированные сканеры, такие как Burpsuite и Arachni.
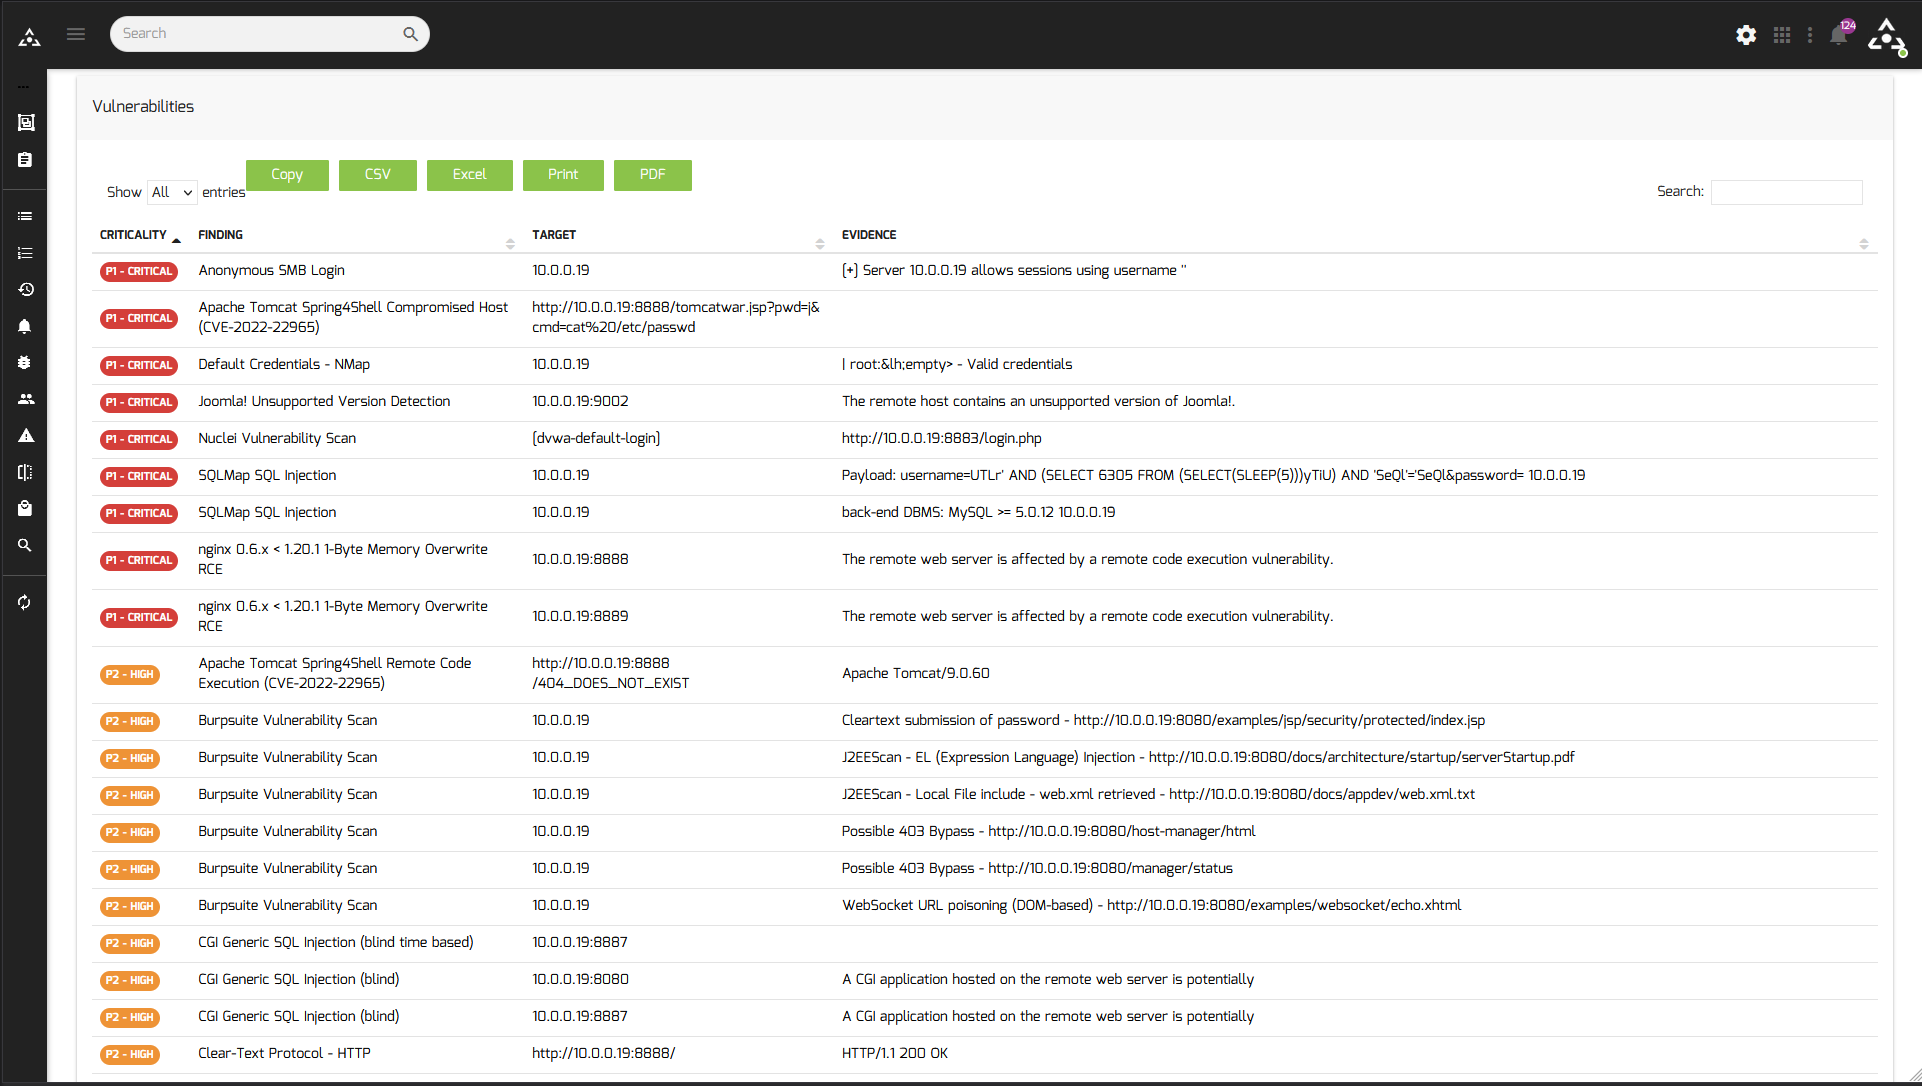 Изображение: Пример отчета об уязвимостях, сгенерированного Sn1per Enterprise.
Выводы: Стоит ли попробовать Sn1per?
Sn1per — это не просто инструмент, это целая философия автоматизации в пентестинге. Он значительно упрощает и ускоряет рутинные задачи, позволяя специалистам по безопасности сосредоточиться на более сложных и творческих аспектах своей работы. Если вы устали от ручного запуска десятков утилит, если вам нужен единый центр для сбора и анализа данных о безопасности, или если вы просто хотите повысить эффективность своих пентестов, Sn1per определенно заслуживает вашего внимания. Попробуйте его, и, возможно, он станет вашим незаменимым помощником в борьбе за кибербезопасность! Он не только сэкономит ваше время, но и поможет обнаружить то, что раньше оставалось невидимым.
