
Octelium - Швейцарский нож для безопасного доступа в одном решении
Представьте, что вам нужно:
- Настроить VPN для удалённой команды
- Развернуть API-шлюз для микросервисов
- Организовать безопасный доступ к базам данных
- Создать платформу для развертывания контейнеров
Обычно для этого потребовалось бы полдюжины разных инструментов. Но что если всё это может заменить один проект? Знакомьтесь — Octelium.
Что это за зверь такой?
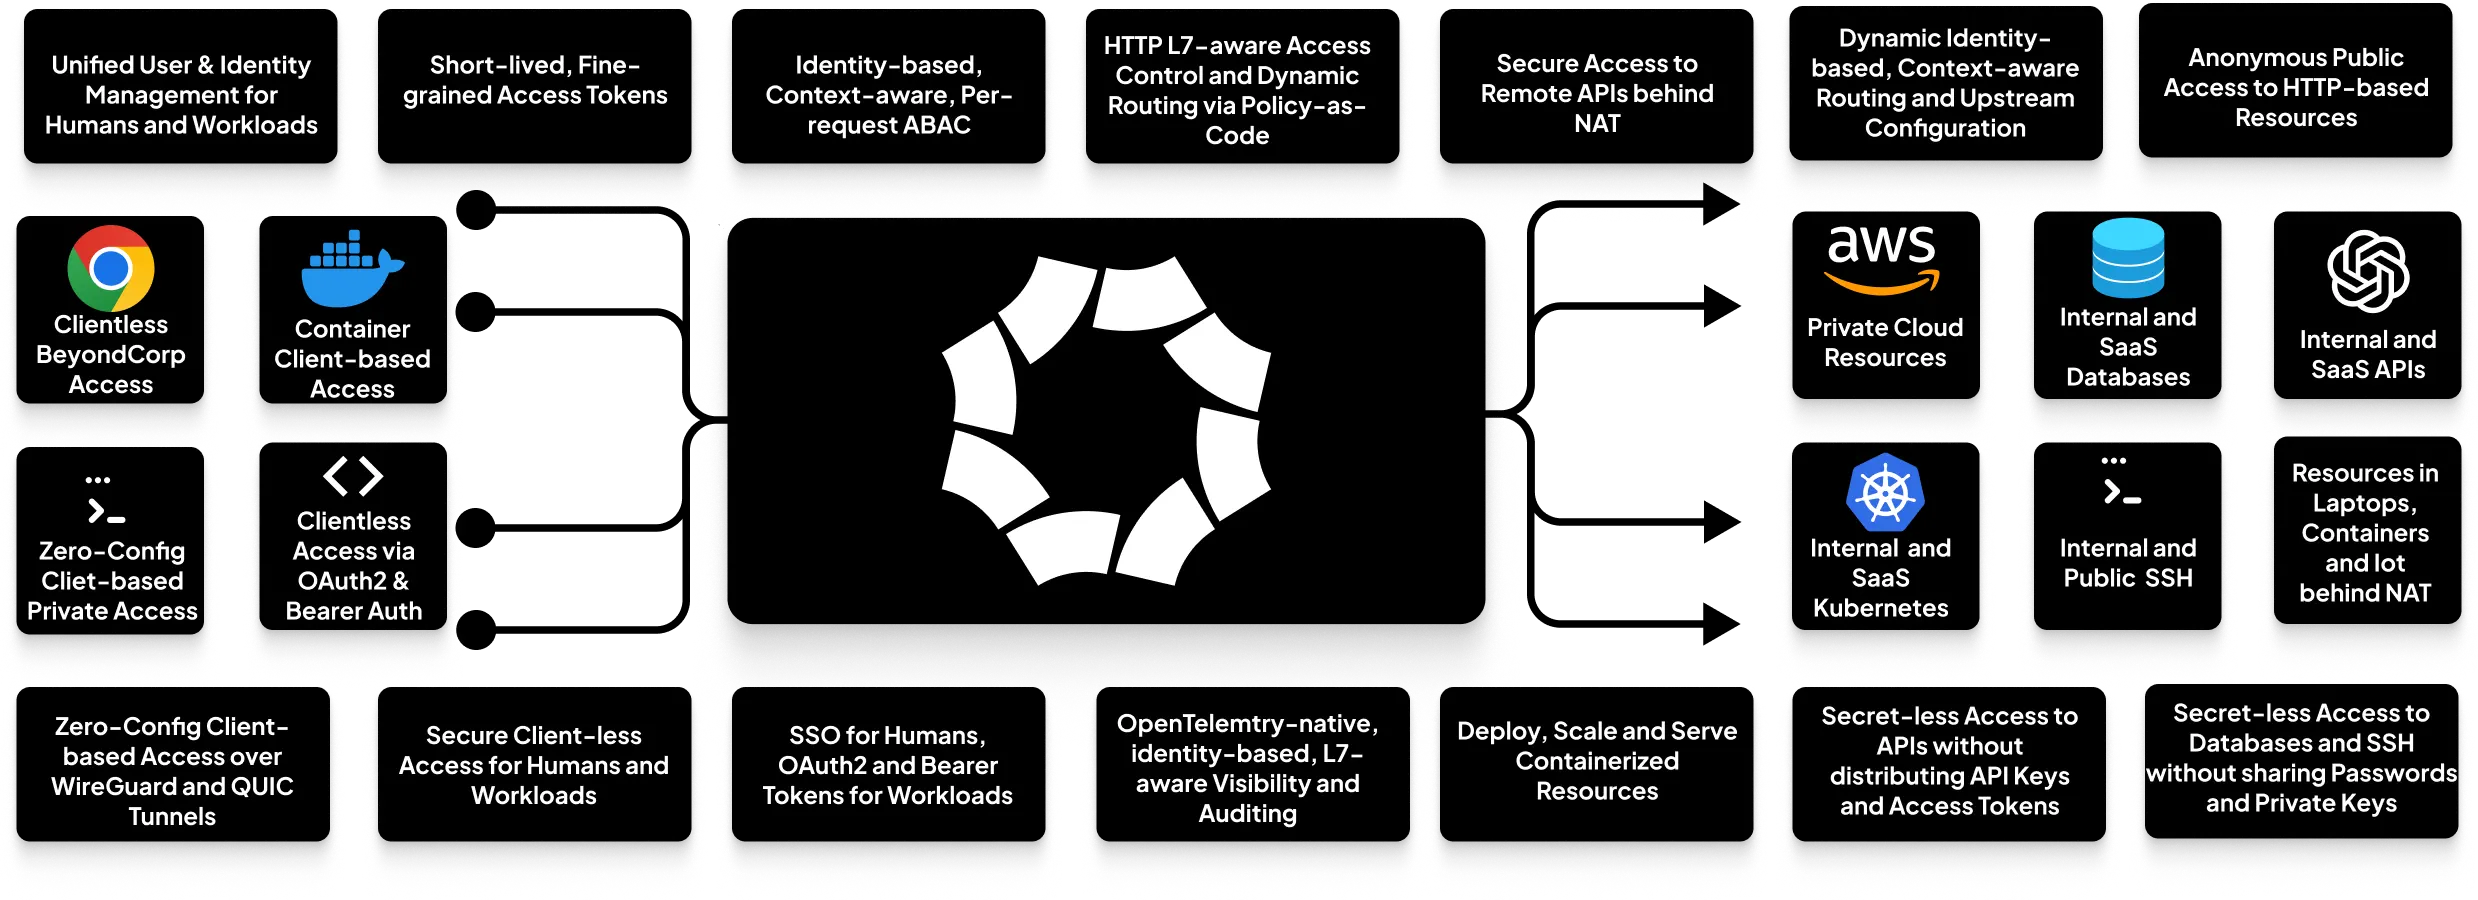
Octelium — это open source платформа с нулевым доверием (Zero Trust), которая умеет:
- Работать как современная альтернатива VPN (на базе WireGuard/QUIC)
- Заменять API-шлюзы вроде Kong или Apigee
- Служить ingress-контроллером для Kubernetes
- Быть платформой для развертывания приложений (а-ля Vercel)
- Организовывать безопасный доступ к SaaS API
И всё это — с единой системой аутентификации, политиками доступа и мониторингом.

Почему разработчикам стоит обратить внимание?
1. Безопасность без головной боли
Octelium реализует принципы Zero Trust:
- Аутентификация на каждом запросе (не только при подключении)
- Тонкие политики доступа (можно ограничить кто, когда и к каким методам API имеет доступ)
- Сквозное шифрование (даже для внутреннего трафика)
- Видимость всех операций (интеграция с OpenTelemetry)
2. Один инструмент вместо зоопарка технологий
Типичный стек для доступа к ресурсам компании включает:
- VPN (OpenVPN/Tailscale)
- API Gateway (Kong)
- Ingress Controller (Nginx)
- Систему мониторинга
Octelium заменяет все эти компоненты единым решением, которое:
- Проще администрировать
- Легче масштабировать
- Удобнее аудитировать
3. Гибкие сценарии использования
- Для разработчиков: быстро развернуть тестовое окружение с доступом для коллег
- Для DevOps: единый контроль доступа к кластерам Kubernetes
- Для стартапов: готовая платформа для безопасного API
- Для энтузиастов: домашняя лаборатория с защищённым доступом
Как это технически устроено?
Под капотом Octelium:
- Клиентская часть: Go-приложения для подключения (
octelium,octeliumctlCLI) - Серверная часть: Набор микросервисов на Kubernetes
- Аутентификация: Поддержка OIDC, SAML, GitHub OAuth
- Политики доступа: CEL (Common Expression Language) + OPA (Open Policy Agent)
- Транспорт: WireGuard и QUIC для производительности
# Пример установки CLI (Linux/macOS)
curl -fsSL https://octelium.com/install.sh | bash
Практические кейсы
-
Замена корпоративному VPN
- Сотрудники подключаются за 2 команды
- Доступ только к нужным сервисам (не ко всей сети)
- Меньше проблем с маршрутизацией
-
Self-hosted альтернатива ngrok
- Проброс локальных сервисов наружу
- Безопасность на уровне приложений (не сети)
- Собственный домен и сертификаты
-
Защита API микросервисов
- Единая точка входа
- Скоростное TLS-терминирование
- Гибкие лимиты и квоты
-
Хостинг для side-проектов
- Развертывание контейнеров в пару команд
- Автоматическое HTTPS
- Доступ по VPN для приватных сервисов
Плюшки для разработки
- Passwordless SSH: Подключение к любым контейнерам без настройки SSH-сервера
- GitOps-подход: Конфигурация кластера через YAML-файлы
- Песочница в Codespaces: Можно попробовать без развертывания
# Запуск демо-кластера в Codespaces
# (из репозитория playground)
git clone https://github.com/octelium/playground
cd playground
# Далее по инструкции README
Кому особенно пригодится?
- Командам разработки, уставшим от VPN и проброса портов
- Небольшим компаниям, которые хотят безопасность enterprise-уровня без сложных решений
- DevOps-инженерам, которые ценят единообразие инфраструктуры
- Энтузиастам self-hosted, собирающим домашнюю лабораторию
Подводные камни
- AGPLv3 лицензия для серверной части (есть коммерческая альтернатива)
- Требуется Kubernetes для развертывания (хотя бы minimal-версия)
- Пока небольшее комьюнити (проект недавно открыл код)
Личный опыт
Покопавшись в документации, я оценил:
✅ Чёткое разделение на клиент/сервер ✅ Подробные примеры для разных сценариев ✅ Современный стек (Go, OPA, OpenTelemetry)
Особенно понравился подход к secretless-доступу — когда приложение получает временные токены вместо хранения долгоживущих секретов.
Как начать?
- Поиграться в Codespaces
- Поставить демо-кластер на тестовый сервер:
curl -o install-demo-cluster.sh https://octelium.com/install-demo-cluster.sh
chmod +x install-demo-cluster.sh
./install-demo-cluster.sh --domain ваш.домен
- Изучить документацию
Итог
Octelium — это свежий взгляд на безопасный доступ, который стоит изучить, если:
- Вы устали от зоопарка VPN/API Gateway/Ingress
- Хотите Zero Trust без enterprise-цены
- Цените self-hosted решения с открытым кодом
Проект пока не идеален, но уже покрывает 90% потребностей в безопасном доступе. А учитывая темпы развития, через год он может стать de facto стандартом для небольших команд.
