
Higress - Когда ваш API-шлюз готов к эре искусственного интеллекта
Начнем с проблемы. Представьте: вы строите современное приложение, где микросервисы общаются друг с другом, пользователи взаимодействуют с API, а где-то на фоне уже вовсю трудятся AI-модели. Все это богатство нужно как-то контролировать, защищать, балансировать нагрузку. И тут встает вопрос: ваш API-шлюз готов к таким вызовам? Особенно к динамике и требованиям AI-сервисов? Часто традиционные решения начинают "задыхаться", превращаясь в узкое место.
И вот тут на сцену выходит Higress – проект от Alibaba, который обещает решить эти головные боли. Это не просто очередной API-шлюз, а, как заявляют разработчики, "AI Native API Gateway". Звучит интригующе, правда? По сути, Higress — это мощный облачный API-шлюз, построенный на базе хорошо зарекомендовавших себя Istio и Envoy, но с серьезным прицелом на интеграцию с искусственным интеллектом и максимальную расширяемость.
Кому это нужно? Если вы работаете с микросервисами, Kubernetes, и особенно если в вашей архитектуре активно используются Large Language Models (LLM) или другие AI-сервисы, Higress может стать вашим надежным помощником. Он создан для тех, кто ищет производительное, безопасное и легко расширяемое решение для управления трафиком.
Что умеет Higress? Ключевые возможности, которые вас зацепят
1. AI-ориентированный шлюз
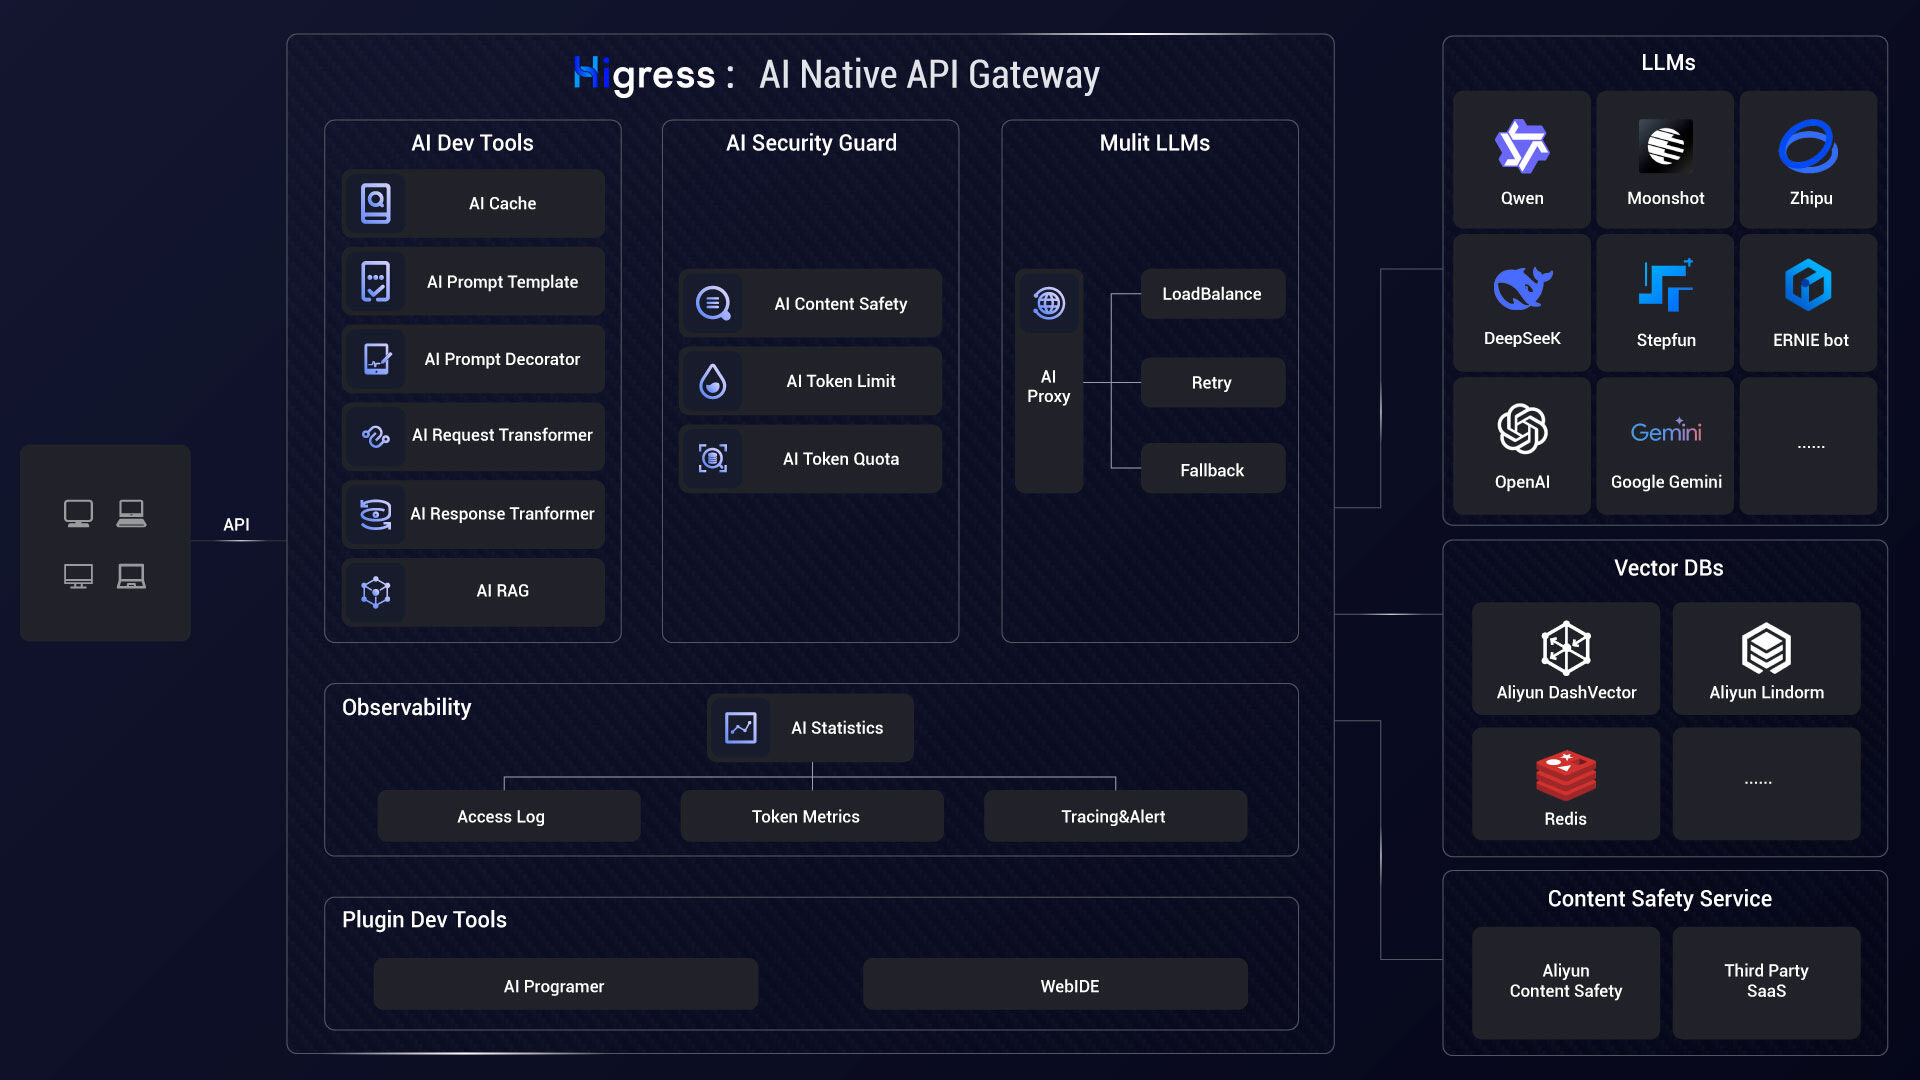
Это, пожалуй, главная "фишка" Higress. Он не просто пропускает трафик к вашим AI-сервисам, он умеет управлять взаимодействием с различными провайдерами LLM-моделей. Представьте единую точку входа для всех ваших AI-запросов, с балансировкой нагрузки, ограничением токенов, кешированием и даже мониторингом, специально адаптированным для AI. Это как дирижер, управляющий целым оркестром из нейросетей!
Кстати, Higress также поддерживает хостинг MCP (Model Context Protocol) серверов. Что это значит? Ваши AI-агенты (например, тот же ChatGPT) могут легко вызывать различные внешние инструменты и сервисы через этот шлюз. Есть даже специальный инструмент openapi-to-mcp для быстрой конвертации OpenAPI-спецификаций в удаленные MCP-серверы. Это очень удобно для создания сложных AI-агентов, которым нужно взаимодействовать с внешним миром, обеспечивая при этом унифицированное управление и безопасность.


2. Расширяемость через Wasm-плагины
Знакома ситуация, когда стандартных функций шлюза не хватает, и приходится городить костыли или ждать новых релизов? Higress решает эту проблему элегантно. Он поддерживает Wasm-плагины, которые можно писать на Go, Rust или JavaScript. Это дает огромную гибкость: вы можете легко добавлять собственную логику, не затрагивая ядро шлюза. При этом Wasm обеспечивает изоляцию и безопасность, а плагины могут обновляться "на лету" без потери трафика. Это как установить новое приложение на смартфон, не перезагружая его.
3. Готовность к продакшену (Production Grade)
Проект вырос из внутренних решений Alibaba, где он успешно прошел проверку в условиях огромных нагрузок – сотни тысяч запросов в секунду. Разработчики утверждают, что Higress полностью устраняет "джиттер" трафика, который часто возникает при перезагрузках Nginx, и обеспечивает мгновенное применение изменений конфигурации. Это особенно критично для сервисов с долгими соединениями, например, в AI, где каждая миллисекунда на счету.
4. Комплексная безопасность
В современном мире без надежной защиты никуда. Higress может выступать в роли шлюза безопасности, предлагая WAF (Web Application Firewall) и различные стратегии аутентификации: key-auth, HMAC, JWT, Basic-Auth, OIDC. Это позволяет централизованно управлять доступом и защищать ваши сервисы от угроз, таких как атаки типа "отказ в обслуживании" или несанкционированный доступ.
Под капотом: Istio, Envoy и магия Wasm
Higress не изобретает велосипед, а грамотно использует проверенные технологии. В его основе лежат:
- Istio: Сервисная сетка, которая обеспечивает управление трафиком, безопасность, наблюдаемость и политики.
- Envoy: Высокопроизводительный прокси-сервер, который является "мозгом" шлюза, обрабатывая весь входящий и исходящий трафик.
- Wasm (WebAssembly): Именно здесь кроется секрет гибкости. Wasm-плагины выполняются в изолированной "песочнице", что гарантирует безопасность и позволяет разработчикам писать логику на разных языках, а затем легко загружать и обновлять ее в шлюзе.
Интересно, что Higress поддерживает истинную потоковую обработку запросов и ответов. Это особенно важно для AI-сервисов, использующих, например, Server-Sent Events (SSE), где данные передаются непрерывным потоком. Такая архитектура значительно снижает накладные расходы на память в сценариях с высокой пропускной способностью.
Где Higress покажет себя лучше всего? Сценарии использования
-
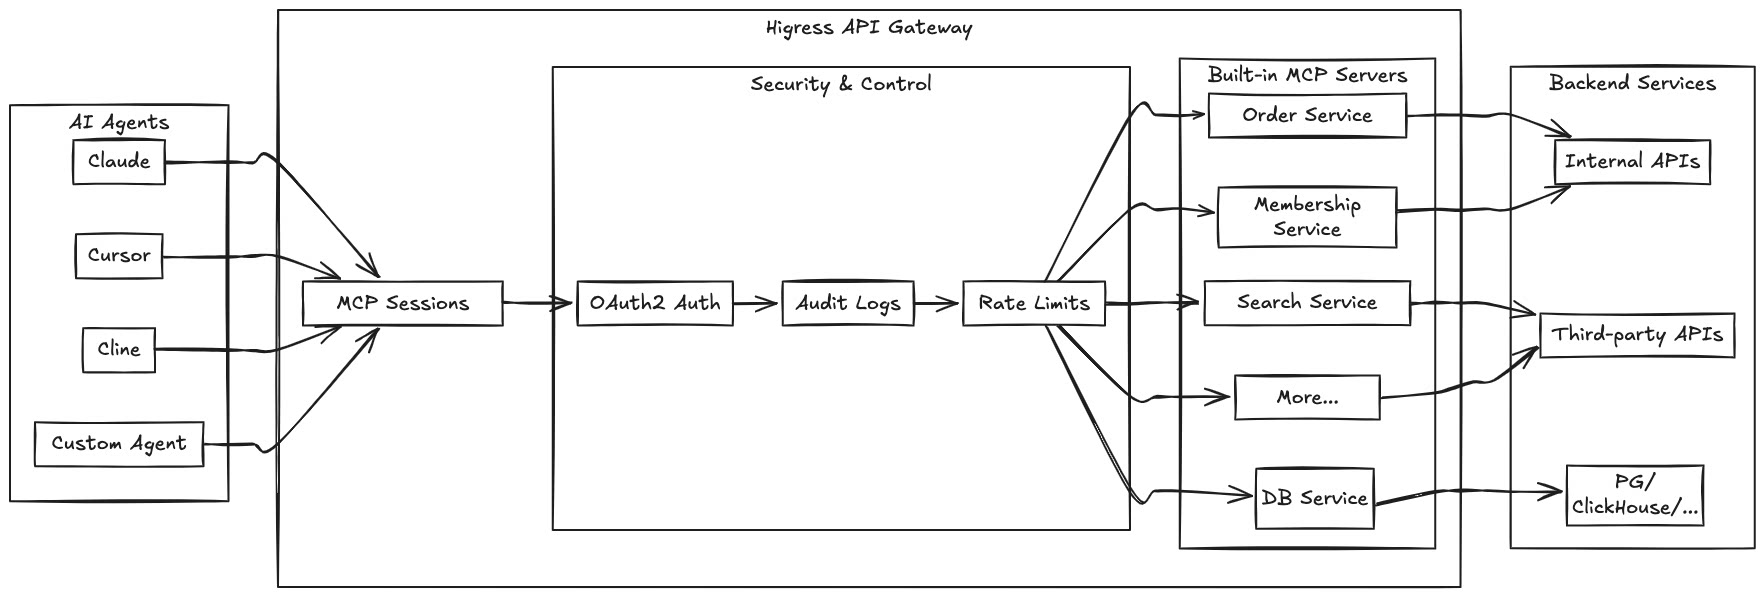
Хостинг MCP-серверов: Как мы уже упоминали, это идеальное решение для тех, кто строит AI-агентов, которым нужен доступ к внешним инструментам. Higress обеспечивает единую аутентификацию, авторизацию, ограничение скорости и логирование для всех вызовов инструментов, а также динамические обновления без прерываний.
-
AI Gateway: Если у вас есть несколько LLM-провайдеров или вы хотите создать единый API для доступа к различным AI-моделям, Higress поможет с балансировкой, кешированием и мониторингом. Это упрощает управление и повышает отказоустойчивость, предоставляя комплексную наблюдаемость.
-
Kubernetes Ingress Controller: Higress может работать как полнофункциональный Ingress-контроллер, совместимый со многими аннотациями Nginx Ingress Controller. А поддержка Gateway API уже на подходе, что обеспечит плавную миграцию и расширенные возможности управления трафиком.
-
Шлюз микросервисов: Он умеет обнаруживать микросервисы из различных реестров (Nacos, ZooKeeper, Consul, Eureka) и глубоко интегрируется с экосистемой Alibaba (Dubbo, Nacos, Sentinel). Это позволяет легко встраивать его в существующие микросервисные архитектуры.
-
Шлюз безопасности: Централизованная точка для WAF и различных методов аутентификации, защищающая ваши сервисы на периметре и обеспечивающая соответствие политикам безопасности.
Начните работу с Higress прямо сейчас!
Для индивидуальных разработчиков или для быстрого старта Higress можно запустить с помощью Docker. Это очень удобно для локального изучения или для развертывания простых сайтов:
# Создаем рабочую директорию
mkdir higress; cd higress
# Запускаем higress, файлы конфигурации будут записаны в текущую директорию
docker run -d --rm --name higress-ai -v ${PWD}:/data \
        -p 8001:8001 -p 8080:8080 -p 8443:8443  \
        higress-registry.cn-hangzhou.cr.aliyuncs.com/higress/all-in-one:latest
Описание портов:
- Порт 8001: Точка входа в UI-консоль Higress
- Порт 8080: Точка входа для HTTP-протокола шлюза
- Порт 8443: Точка входа для HTTPS-протокола шлюза
Это отличный способ быстро познакомиться с проектом. Для развертывания в Kubernetes, конечно, есть более продвинутые методы, описанные в официальной документации Quick Start.
Стоит ли пробовать Higress? Мой вердикт
Higress — это не просто еще один API-шлюз. Это серьезный игрок, особенно для тех, кто активно работает с облачными технологиями, микросервисами и, что самое главное, с искусственным интеллектом. Его "AI Native" подход, мощная расширяемость через Wasm-плагины и проверенная в продакшене стабильность делают его очень привлекательным решением.
Если вы:
- Столкнулись с проблемами масштабирования и управления API для AI-сервисов.
- Ищете гибкий шлюз, который можно легко расширять собственной логикой.
- Нуждаетесь в надежном и производительном решении для микросервисной архитектуры.
- Ищете замену Nginx Ingress Controller в Kubernetes с более продвинутыми функциями.
Тогда Higress определенно заслуживает вашего внимания. Он предлагает комплексный подход к управлению API, который может значительно упростить жизнь разработчикам и операторам. Попробуйте, возможно, это именно то решение, которое вы искали для своих амбициозных AI-проектов!
